原研究日期:2026-10-06。本文对应 fqscfqj/Y2A-Auto,按 2026-10-13 官方文档与代码修订。
一句话定性
把视频获取、可选字幕处理、AI 元信息、文本审核与多平台投稿串起来的自动化工具。 值得研究的是阶段管理与字幕质检,不是把“转载声明、人工审核、内容审核”写成已经证明转载合法。
软件支持某种获取或上传操作,不等于拥有素材权利或平台许可。本文不对项目作“盗版工具”定性,也不把它包装成版权敏感领域的合规认证。
关键事实
- 主软件采用 GPL-3.0;分发覆盖代码时有相应源码与许可义务,个人私下修改不等于必须公开或向作者贡献。
- README 默认关闭无人值守自动投稿,默认追加转载声明;Web 密码保护与阿里云内容审核也默认关闭,不是所有检查默认开启。
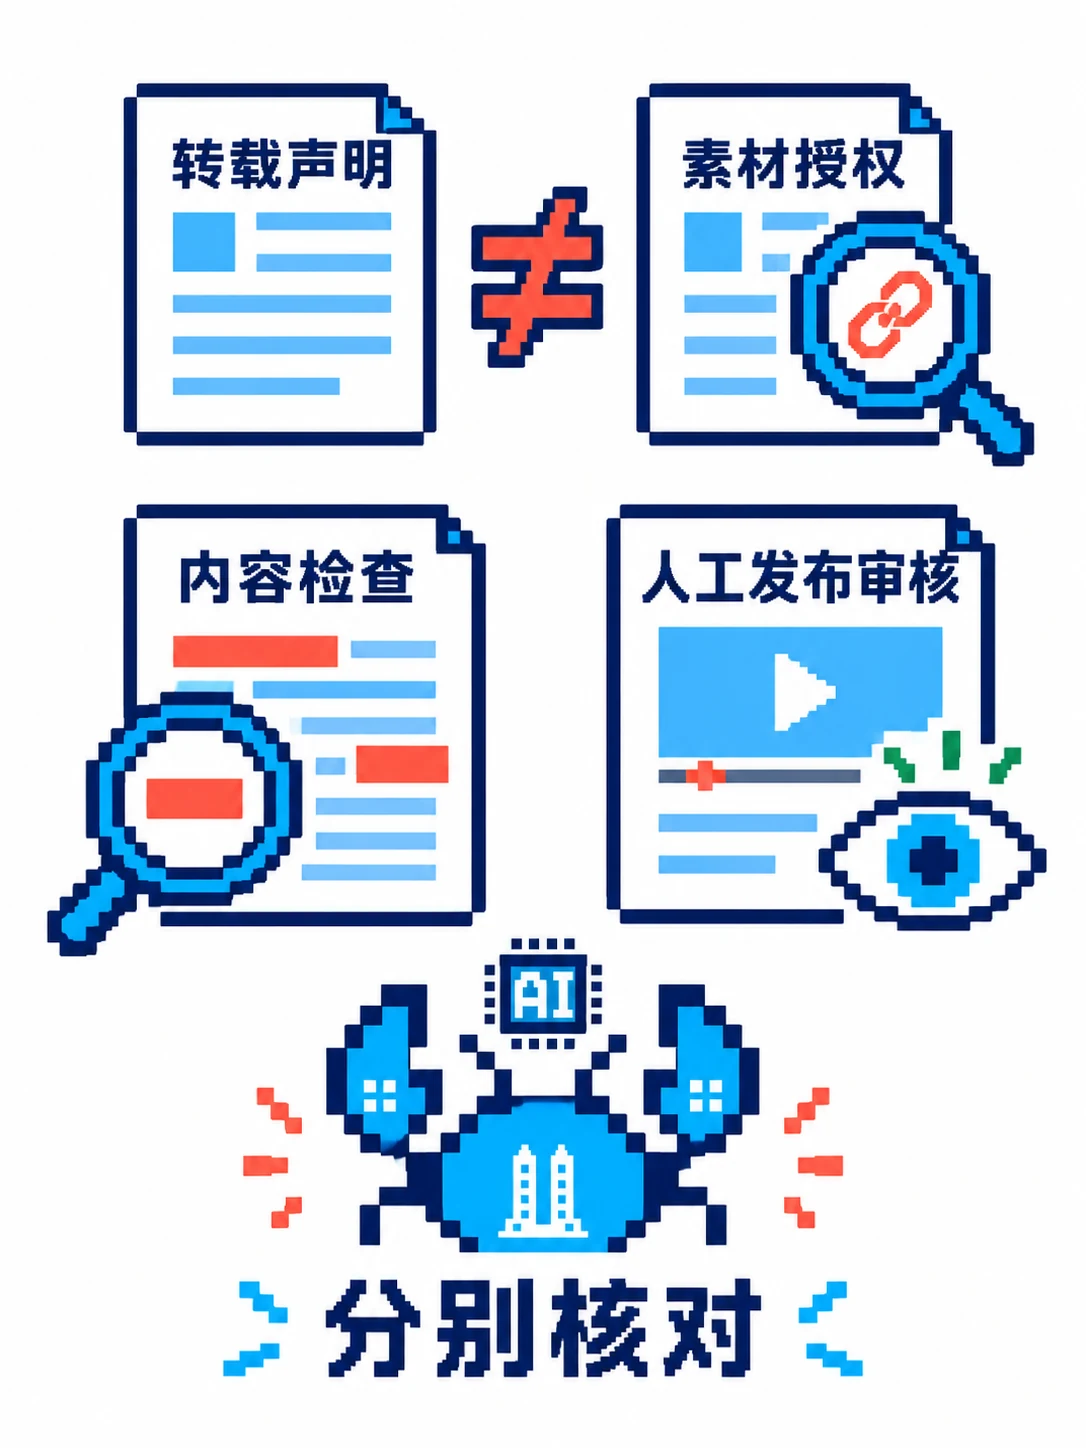
- 默认开启的字幕 QC 针对 ASR 来源字幕;它与文本内容审核、版权核对和发布确认不是同一道门。
- 本地 FFmpeg、yt-dlp、AI/ASR 服务、审核服务和平台账号分别有依赖与使用条件。配置原文
逻辑全景图
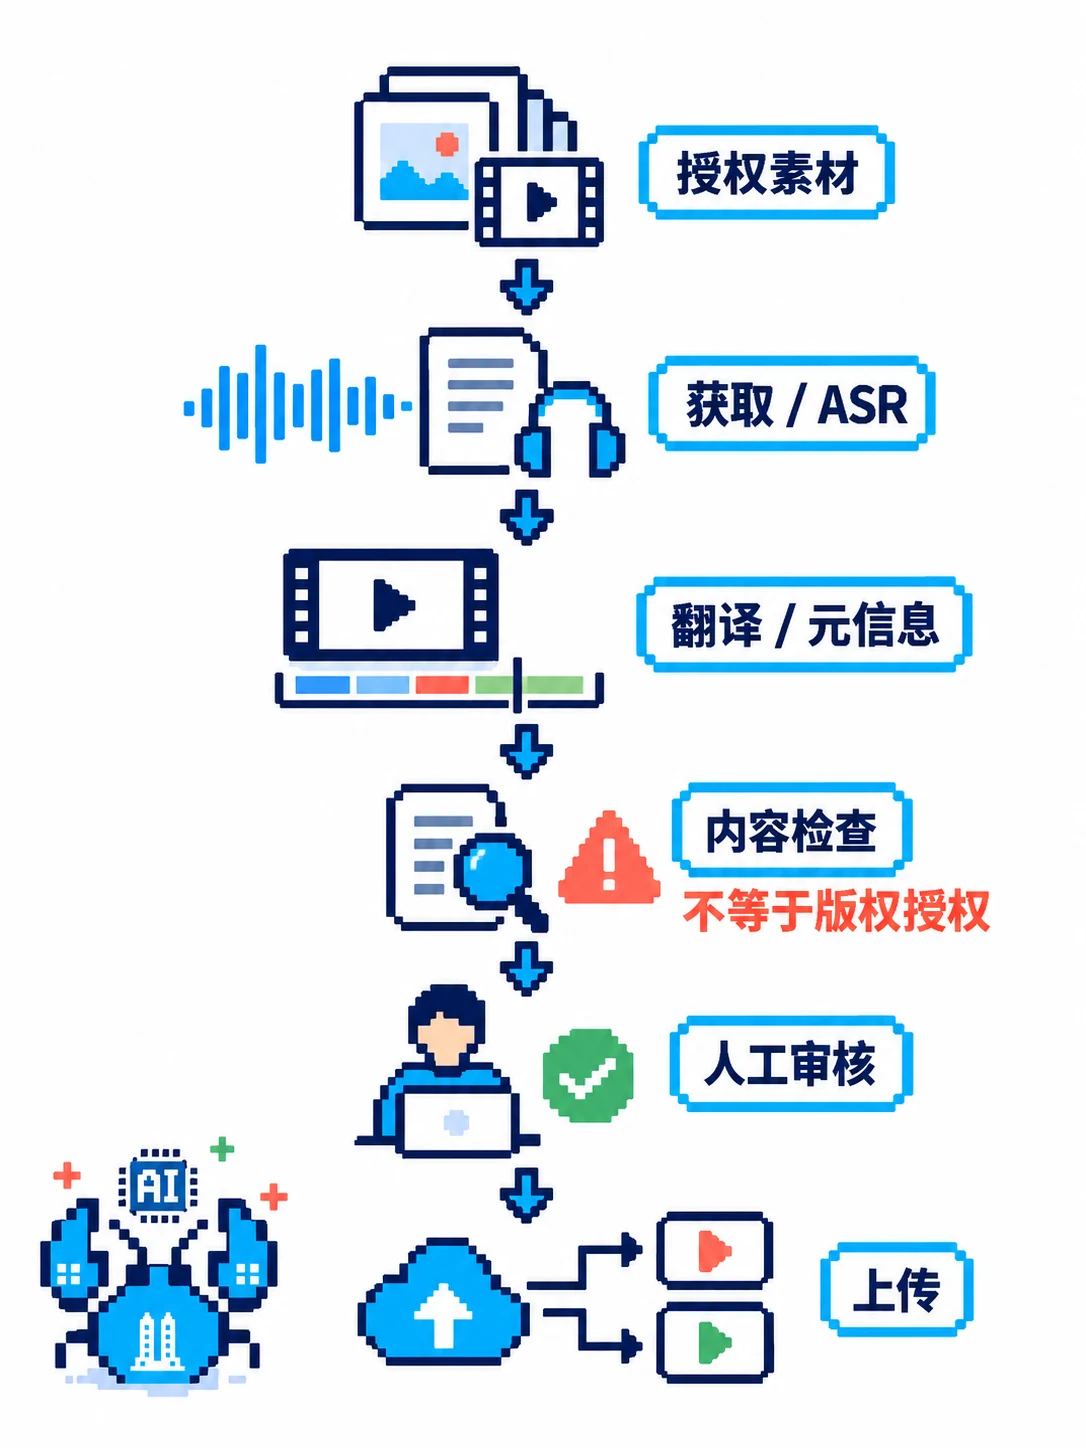
确认素材使用与平台访问权限
→ 获取视频 → 可选ASR/翻译/字幕处理
→ AI元信息 → 可选文本内容审核
→ 人工投稿确认(默认非自动模式)或显式启用的自动模式
→ 上传与结果检查
图示是开启相应检查并保留人工确认的使用方式,不代表所有部署默认执行全部节点。转载声明标记来源,不替代授权;文本审核结果也不证明视频、音乐和人物使用权已经解决。
核心创新:字幕 QC 与烧录门控(值得抄的设计)
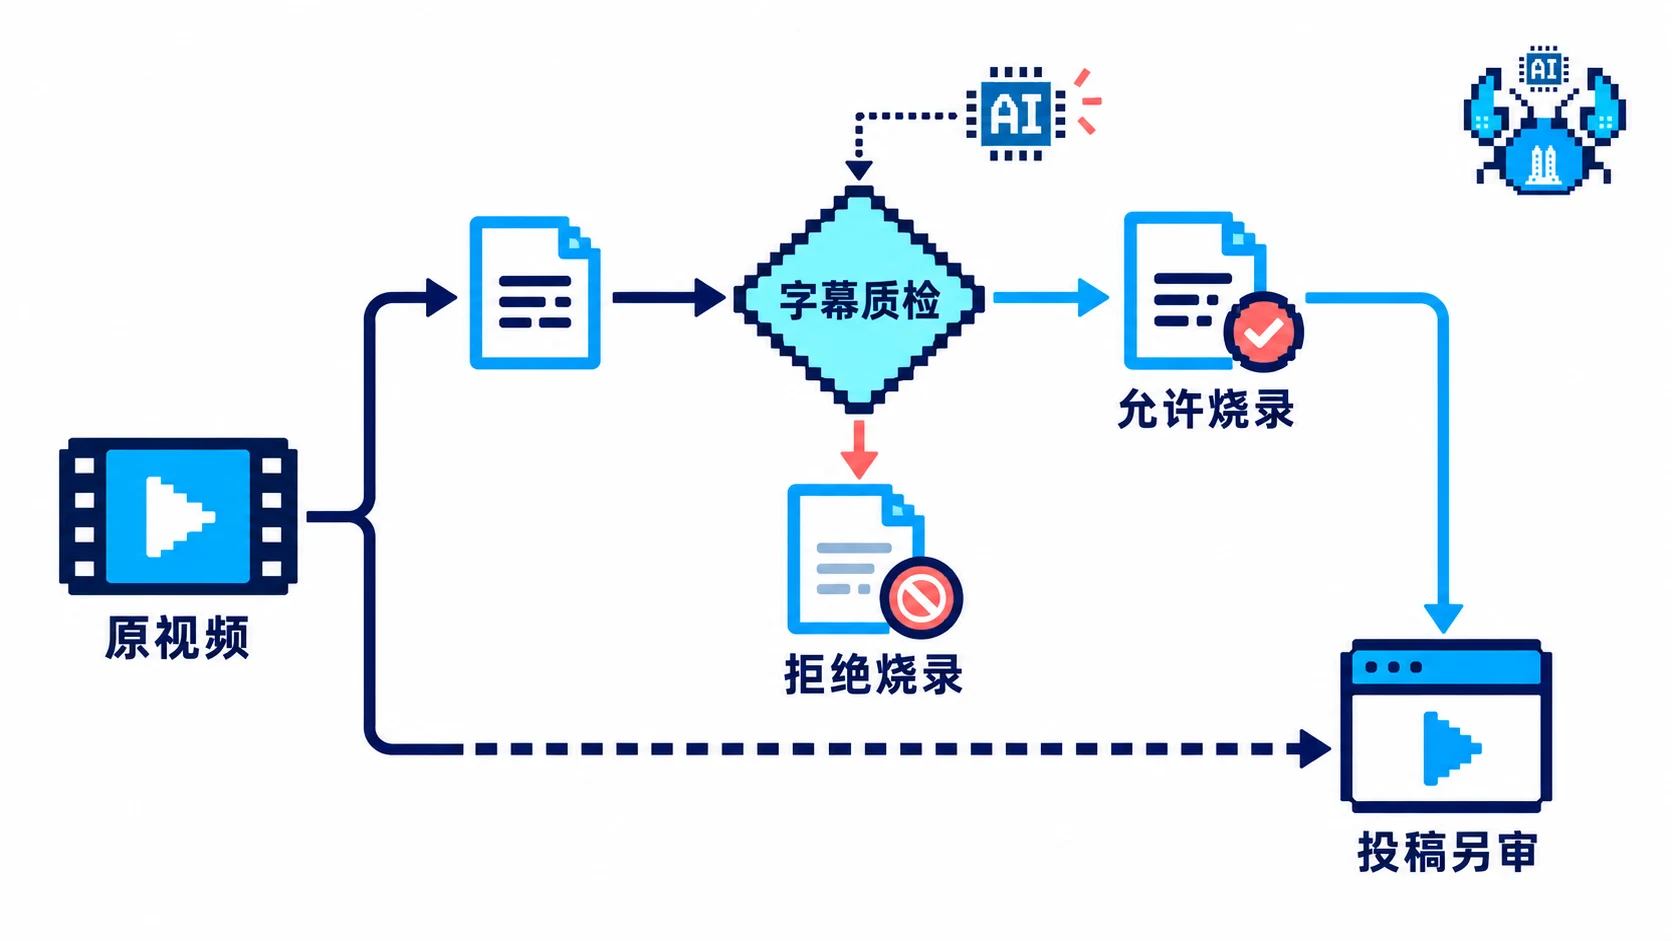
当前 README 说明规则先检查明显问题,边界样本再交 AI 复核,不能写成每条字幕必经一次 AI。代码还区分质量失败、质检未跑成、用户主动关闭 QC 等状态。
最关键的范围:QC 拦截的是字幕烧录,不是整条视频发布。 任务管理代码 明确存在“跳过烧录、保留问题字幕供检查、继续上传原视频”的路径。任务最终可能显示完成并带字幕异常标记,不能把完成状态理解为全部质量与权利检查通过。
默认下质检不可用会影响烧录,但配置中的逃生口可以放宽某些“未跑成”情况;主动关闭 QC 也有不同语义。上图“拒绝”需要改成“拒绝烧录”,另画原视频仍可能上传的分支,不能让读者误以为所有异常都阻止投稿。
可借鉴的工程原则
把任务状态、质量结论和日志分开,保留失败原因,重跑前检查已有产物。这些机制有帮助,但“持久密钥、safe_join、重试队列”不能直接推出整套服务安全,也不能保证通知最终必达;本次没有做安全审计或故障注入测试。
升级路线图(三段位)
入门段(先检查配置,不急着自动投稿)
本地路线按官方文档准备 Python 3.11+、FFmpeg 与 yt-dlp,并在独立环境安装依赖。当前字幕烧录文档要求 FFmpeg >=5.1;硬件编码和 libx265 等构建能力需另外确认。
Docker 入口仍为在仓库目录执行 docker compose up -d,但启动前应检查挂载、端口、数据备份和账户凭据。Web 密码保护默认关闭,不能把 127.0.0.1:5000 的访问示例当成已经限制所有监听或转发。安装与配置
进阶段(配置 QC 和投稿确认)
先用有权处理的小素材走人工确认路线,分别检查 ASR、翻译、字幕、标题、简介和平台输出。若业务要求“任何质检失败均不得发布”,需要额外实现并验证发布层门控;不能将现有烧录门控当成这个保证。
高手段(拆开学设计)
重点看字幕状态如何跨阶段传递、问题字幕如何移出复用范围,以及投稿状态与媒体质量怎样区分。异步重试要观察任务是否已经成功,不能只增加次数。原文的 x265 耗时倍数来自维护者特定样本,不是所有机器、素材与 preset 的速度规律。
场景迁移
场景 ①:企业内部内容处理
可借用任务队列和分阶段检查,但客户资料、私有音频与知识库有自己的数据权限,不能直接套外部 API 配置后称为合规流程。
场景 ②:播客与多平台分发
自有或获准的音频可以作为起点;嘉宾声音、配乐、翻译改编和平台分发范围分别确认。上传成功不等于权利审查通过。
场景 ③:技术内容工作流
把“生成一稿→确认来源和内容→发布”分开。不是每段代码都必然受同样版权限制,也不能把自动标题和转载署名当成通用许可。
部署/借鉴的好处、注意事项、风险
好处
工作流有明确阶段,字幕异常与产物保留机制方便排查。它值得作为工程范例阅读,但不是“用流程证明合法”的正面认证。
注意事项:审核可能被跳过
content_moderator.py 中,阿里云依赖缺失或客户端未初始化时,会记录日志并以 pass: true、skipped 详情返回;这不是实际审核通过。已经发出的 API 请求失败或异常则返回不通过,不能反过来笼统说“所有失败都放行”或“错误 Key 都静默通过”。
该模块提交的是文本,不是对整条视频和全部素材做版权审核。即使机器没有命中风险标签,素材许可与人工发布判断仍独立存在。
风险:服务、账户与费用分开看
YouTube 服务条款 对下载、自动访问及平台外内容使用有明确限制。Cookie、监控 API Key 或视频可观看,不自动授予批量下载、改编与跨平台转载权;如有需要,优先使用权利方直接提供且范围明确的素材,并确认获取方式也符合条件。
外部 ASR、翻译、QC、文本审核可能分别计费。阿里云 开通与计费原页 区分免费开通与按调用使用收费,资源包耗尽也可能转按量;实际地区和服务名的价格另查,不能拿一份资源包当硬预算上限。
CookieCloud 会将 Cookie 写入本地文件,不能把“不提交仓库”解释成不落盘或不会泄露。备份、日志与任务目录也要控制访问。凭据保护不等于媒体授权,路径拼接防护也不是完整安全证明。
与我相关的判断(可借鉴点)
最值得借鉴的是把不同检查放在正确的层级。 字幕质量、文本风险、素材授权和投稿确认要各自有结论,不能拿其中一个通过替代其余项目。
与其他项目的对比
删除旧文根据热度、时间与许可证作出的“唯一严肃合规”“主动暴露违规”等跨项目定性。没有充分证据,不给其他项目贴违法标签,也不凭项目年龄判断成熟度。
一句话总结
Y2A-Auto 的灵魂是多阶段内容管线;真正要学的是状态与门控范围,而不是把转载声明、文本审核或字幕 QC 误当成版权许可和发布安全保证。
附录:相关链接
2026-10-13 资料核对:已阅读官方说明、字幕门控与文本审核代码、许可及平台/计费原页;未下载、转码、调用 API 或投稿,也未审计整体服务安全。