原研究时间:2026-10-05;2026-10-13 核对修订。项目:Christ9038/Ydisks-Xianyu-Helper,代码 LICENSE 为 Apache-2.0。
合规边界(先看)
官方 中文 README明确自述:项目未获闲鱼/阿里巴巴授权,使用非公开网页接口,并警告平台协议及封号风险;定位为个人技术学习研究。这里记录的是项目自己的风险声明,不是本文逐条比对最新版平台协议后的法律结论。
Apache-2.0 代码许可、README 的使用定位、平台授权、账户授权和商品权益是不同层次。不能把“仅学习”直接当成 Apache-2.0 自带的非商业条款,也不能反过来拿 Apache-2.0 当调用闲鱼接口的许可证。README 与许可的具体适用有疑问时应向维护者澄清。
“所有后果由用户承担”是作者的免责主张,不能替代平台授权,也不能保证在适用法律下免除责任。本文建议先限于离线代码、合成数据和 mock 研究,不接真实账户。
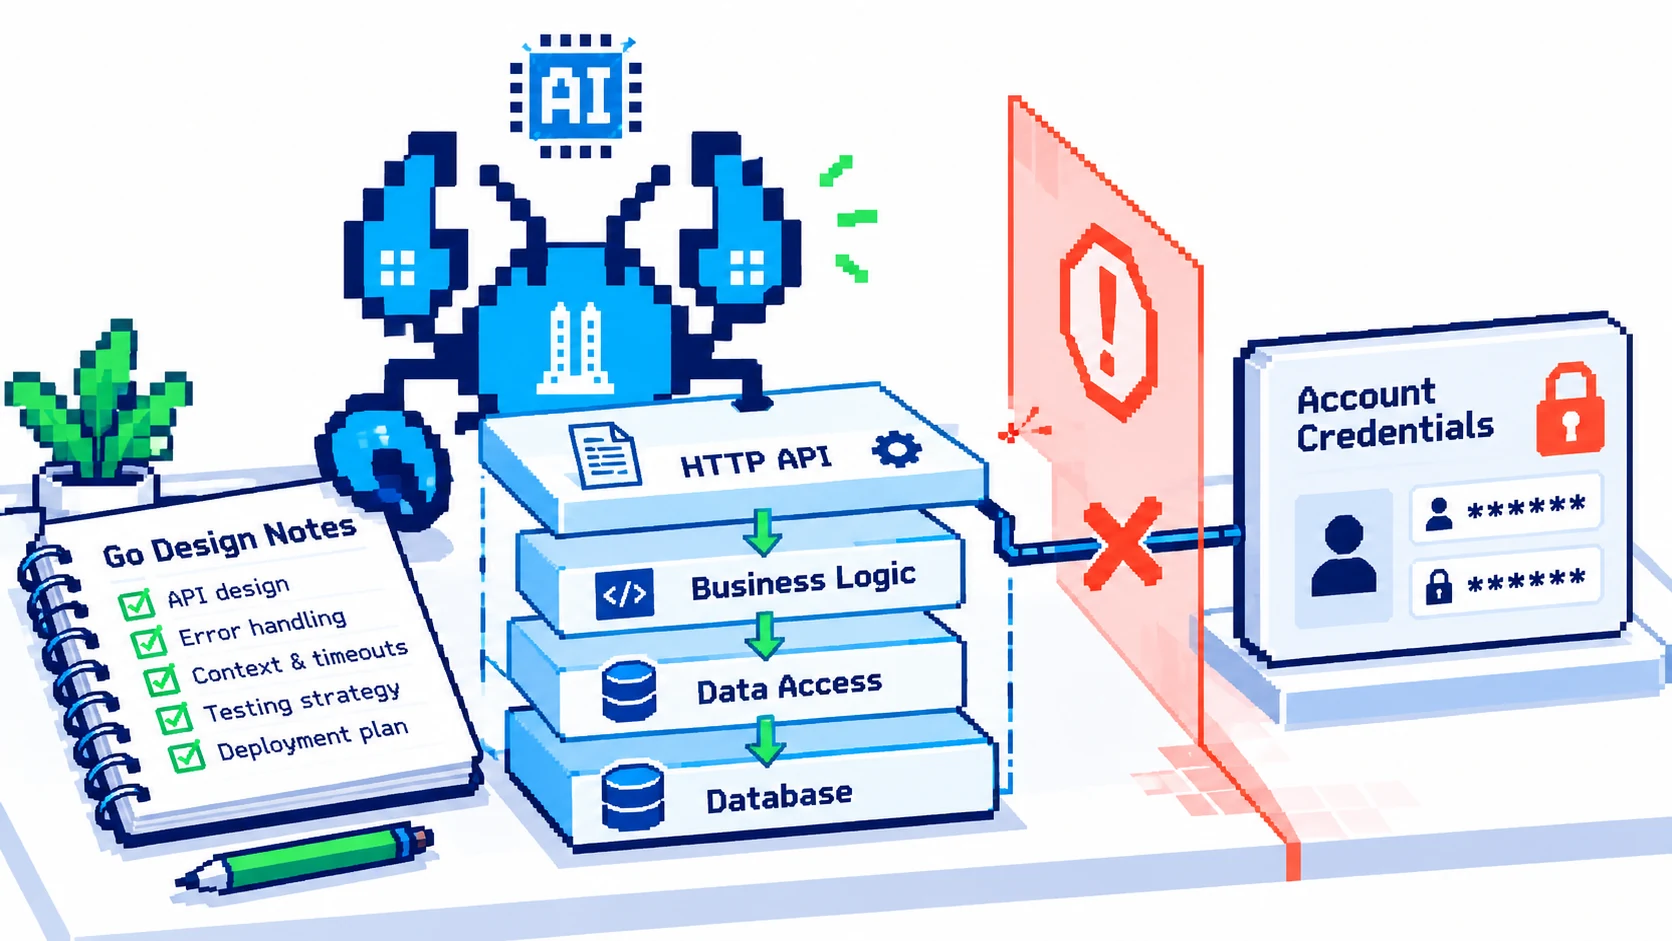
一句话定性
一个 Go + React 的多账号、消息、订单与自动交付系统,底层包含闲鱼 MTOP / WebSocket 与浏览器自动化。技术分层值得研究,真实运营资格与可用性不能由技术能力推出。
像一套店铺后台的传送带:账号运行时接消息,规则引擎决定动作,再通过平台协议发出。传送带能转,不等于你获准接到平台或可以卖任何资源。
关键事实
- 仓库身份:Christ9038/Ydisks-Xianyu-Helper,不与其他闲鱼自动回复 fork 混为一谈。
- 环境:当前 go.mod为 Go 1.26.4;README 列 React 19、Node 24 及 Chromium。
- 存储:文档列 SQLite / MySQL / PostgreSQL,Goose 迁移与敏感字段加密。
- 交付:项目有 server / tray、平台服务安装与 GHCR 多架构发布说明;这不是本文在各平台实测。
- 配套产品:README 推荐 Ydisks 网盘拉新助手,只能支持“可协同使用”,不能据此认证同公司、相同技术栈或成熟商业生态。
- 删除过期 stars、forks、仓库大小、作者注册年限与 followers;它们不证明工程质量或使用资格。
逻辑全景图
├─ 触发层:多账号消息、订单和交付管理需求
├─ 核心层
│  ├─ composition:依赖装配
│  ├─ application:用例、所有权校验、事务与补偿
│  ├─ engine:每账号生命周期与业务处理
│  ├─ xianyu:登录、Cookie、MTOP、WebSocket
│  ├─ automation:规则、任务与幂等检查
│  ├─ browser:需要浏览器环境的能力
│  └─ db / server:存储、管理接口与前端
├─ 输出层:管理界面、消息/交付动作、通知、日志
└─ 卡点层
   ├─ 客户端协议变化与凭证失效
   ├─ 账号风控、误回复、误发货、重复执行
   ├─ Cookie、买家资料、卡密、AI 提示和通知数据泄露
   └─ 接口、账户、商品和外部服务授权不一致
账号关联或频繁重启可能触发风险检查,但本文没有平台内部规则或封号概率证据,不写“必触发”“很可能被封”或与其他工具比较概率。数字商品、激活码和网盘链接也不能一概称作盗版;应检查每项权利与平台销售规则。
架构亮点(值得学习的设计)
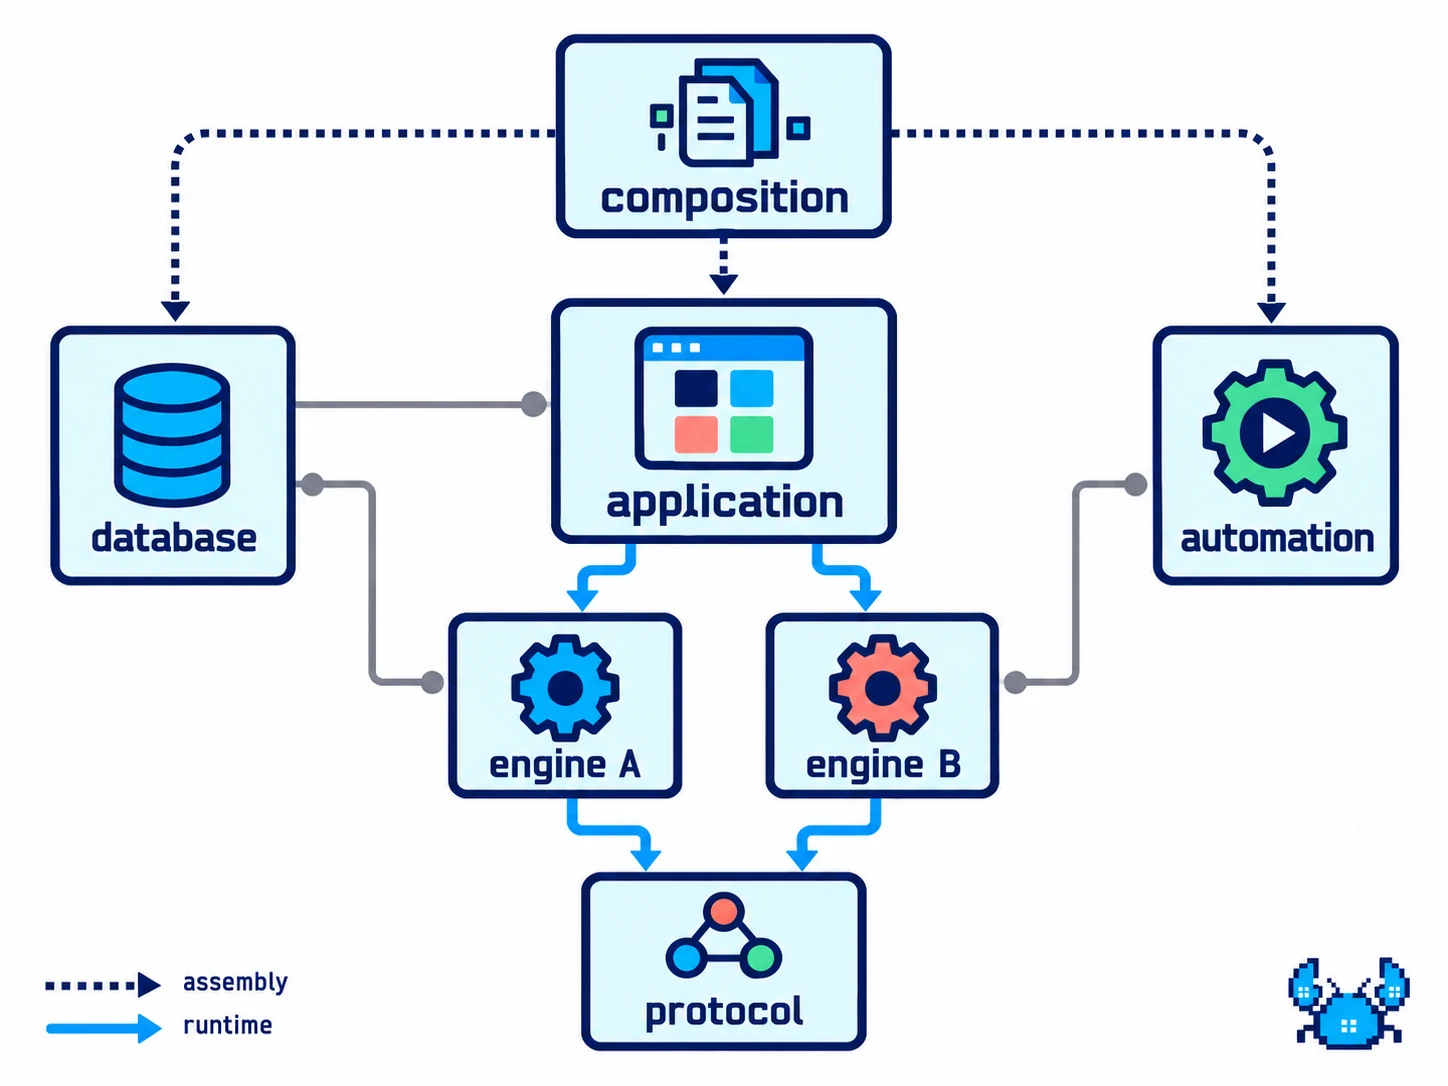
单一 composition 装配根、用例层与协议层分离、每账号运行时、独立自动化中心,适合研究故障恢复和职责边界。
“每账号一个 engine”有助避免状态混杂,不是完整租户安全隔离;数据库访问、凭证、文件和管理权限仍需另验。application 包含用例编排、权限和事务等应用逻辑,不宜说成“完全不写业务逻辑”。
技术亮点与验证边界
敏感字段 AES-256-GCM、日志脱敏、出站地址校验、OpenAPI 和多平台打包都值得检查。但加密不自动保护已解密的进程内凭证,地址校验不保证“避免全部外泄”,有 OpenAPI 文件也不证明前后端均已自动生成。本文是架构资料核查,不是安全审计。
升级路线图(三段位)
入门段(理解架构,不接真实账户)
先读 README、LICENSE、SECURITY.md 与目录结构;检查 composition 怎样组装依赖、xianyu 如何暴露接口。原稿“git clone + docker compose up 即可启动”省略 .env 的数据库和管理员配置,删除这个过短的操作承诺。
进阶段(研究合成流程)
按项目开发文档,用本地 fixtures、httptest、mock 账号和本地浏览器页面研究消息、状态机、重试与补偿。不要把真实 Cookie、二维码或买家数据当测试样本。
高手段(提取模式)
把组合根、协议适配、账号生命周期和幂等动作迁移到自有或正式授权的接口。替换平台不只是改包名,还要重做身份、限流、权限、数据模型和动作确认。
场景迁移
场景 ①:企业消息与工单
借鉴协议适配器,但钉钉、飞书、企业微信应优先用获得授权的正式接口;不能把“企业内部”当私有协议访问许可。
场景 ②:多租户后台
学习账号运行时与任务隔离,同时补数据库行级访问、密钥隔离、审计、限流和故障域。不能从独立 engine 推出 SaaS 已具备安全隔离。
场景 ③:Go 架构练习
用合成订单验证重复通知、超时、失败重试和幂等检查点,比接真实账户来“看看会不会封”更能验收工程模式。
部署/借鉴的好处、注意事项、风险
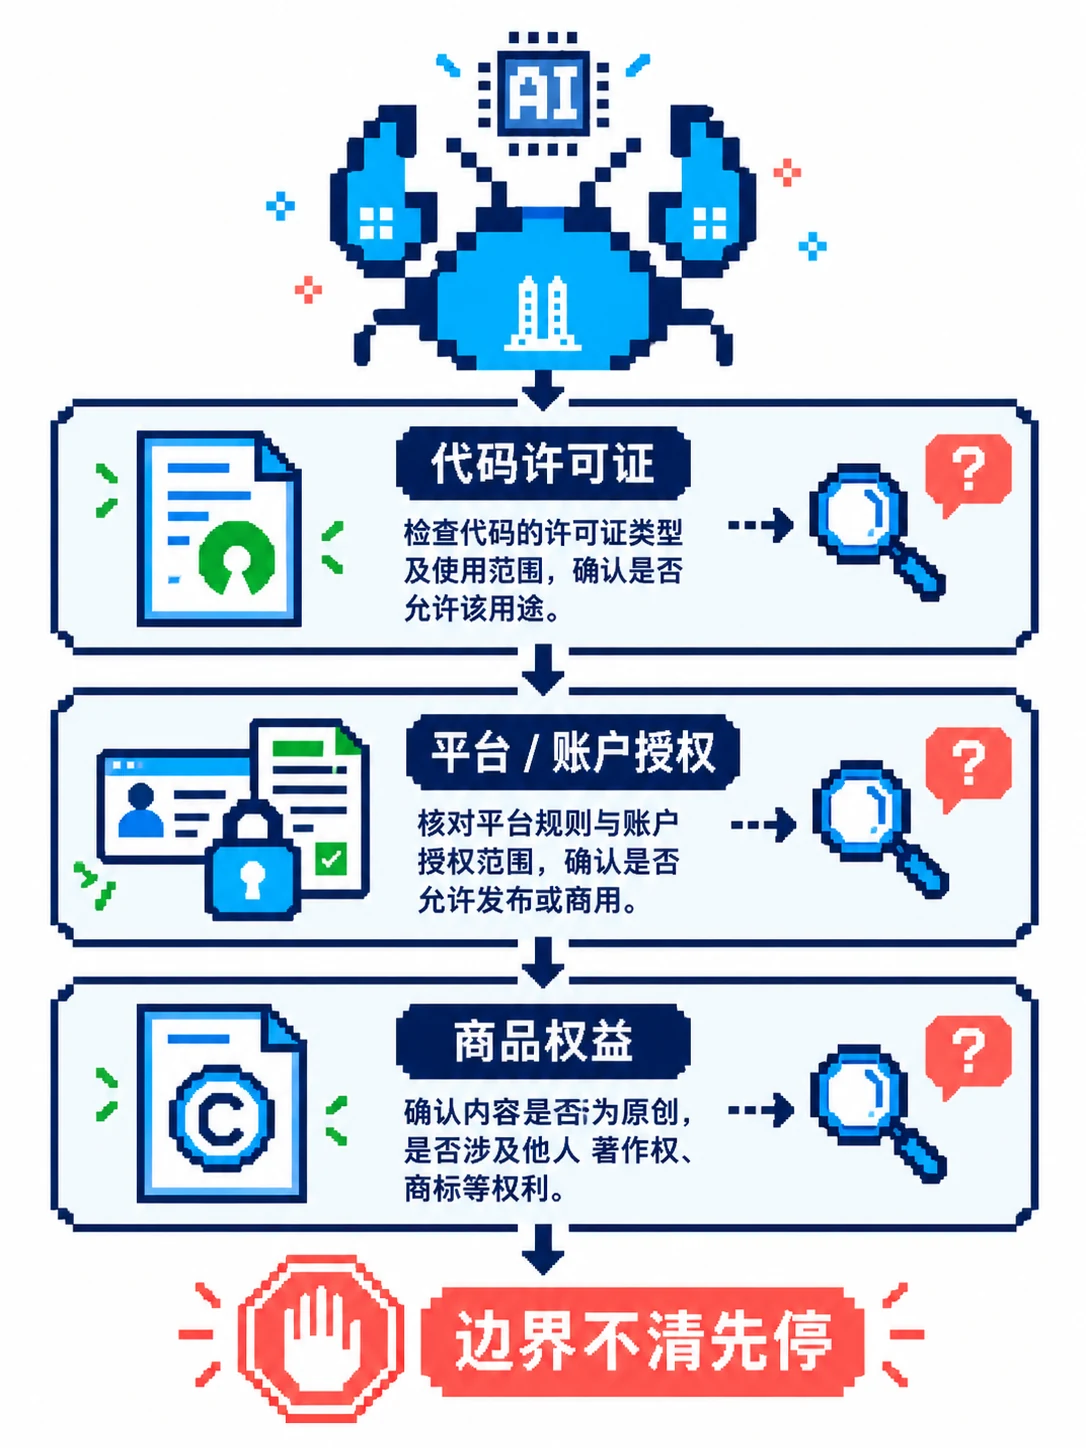
技术收益是职责清晰、可测试的协议边界和多平台交付样本。真实接入风险则包括账号限制、平台接口变化、商业数据留存、商品权益、误发货与 AI 外发内容。
本地自托管不等于数据全留本地:平台交互、OpenAI 兼容模型、SMTP、Webhook 与通知端都可能接收内容。是否允许外发、发送哪些字段、如何撤销凭证与处理退款,应在动作启用前确定。
原稿“中国判例不一致”“作者一定免责”没有相应司法或法律依据,删除。本文不据免责声明判断具体行为合法,也不因作者警告充分就给它“合规更强”的分数。
与我相关的判断(可借鉴点)
- 单一装配入口让依赖关系可追踪。
- 平台协议与业务规则分开,便于 mock。
- 自动交付需要幂等、补偿和人工接管,不能只追求成功路径。
- 凭证加密之外还需控制解密、日志与外发范围。
- 风险说明要具体到数据和动作,不拿免责声明当授权。
与前三次研究的对比
| 维度 | 本地确定性工具 | 内容 Skill | Ydisks-Xianyu |
|---|---|---|---|
| 主要动作 | 生成文件 | 形成建议 | 可能触发平台消息与订单动作 |
| 关键验收 | 输入与计算 | 材料与效果 | 权限、协议、幂等及外部副作用 |
| 不能省略 | 真实业务核对 | 人工审核 | 平台、账户与商品权益核查 |
删除跨项目 stars 排名与“商业灰色”标签;风险应落到具体行为和依据。
一句话总结
它的学习价值在“协议适配 + 每账号运行时 + 可恢复自动化”。代码可研究,平台生产使用是否获准是另一张清单。
2026-10-13 资料核对说明: 实际浏览官方仓库并读取中英文 README、Apache-2.0 LICENSE 与 go.mod 原文;作者的平台风险描述保留归因,未独立核验全部现行闲鱼协议、公司关系或封号概率。未部署服务、登录账户、发送消息或触发交易动作。