原研究日期:2026-10-17;续研记录提及上次研究为 2026-10-12。 本次核查:2026-10-24。依据官方文档,不代表实际安装、真实账号、跨平台或安全审计已通过。 项目:liseami/CCBaga。
这次回看 CCBaga,我最关注的不是“几天进化了多少”,而是它如何把本地身份、浏览器环境和高权限网络操作拆开。跨平台和双语让工具更容易用,但是否值得信任,还要看具体读写什么、何时确认、失败怎么恢复。
一句话定性
一套面向本人 Claude 本地身份与环境维护的桌面工具:两个应用,加一个独立安装的 Network Skill。 CCBaga-A 负责原生操作,CCBaga-B 运行独立的 Fingerprint Chromium 资料目录;Network Skill 由用户的编码 Agent 调用,远端部署另行确认。
原稿“三个 App、严格隔离”的表述过强:Skill 不是第三个 App,组件职责分开也不等于经过独立验证的强安全隔离。它管理的是本地状态,不是服务端账号身份;改变浏览器或系统设置,不能保证账号可用或取得访问资格。总体定位见 项目 README。
版本变化:能力与新增时间分开记
| 维度 | 当前文档可确认的内容 | 不宜推断的结论 |
|---|---|---|
| 平台 | macOS Apple Silicon、Linux x86_64、Windows x86_64 | 所有系统、CPU 架构均可用 |
| 界面语言 | 英文与简体中文,独立于系统/浏览器语言 | 切换界面语言就改变访问环境 |
| 许可 | 原创项目代码有 MIT 文件;第三方另见 NOTICE | badge 改了才获得许可,或所有依赖均为 MIT |
| 使用声明 | 作者限定本人账号管理用途并要求遵守上游规则 | Anthropic 已认证、背书或豁免 |
| 工程文档 | 身份存储、恢复、平台与测试边界有单独说明 | 文档详细就已证明成熟、安全 |
原稿“5 天内全部新增”的时间线未逐项固定到历史提交,本稿不把它当作已证实结论;Stars、README 字节数和作者关注数也不作为成熟度证据。许可与第三方分发范围需分别看 LICENSE 和 NOTICE。
三个组件:按操作边界理解
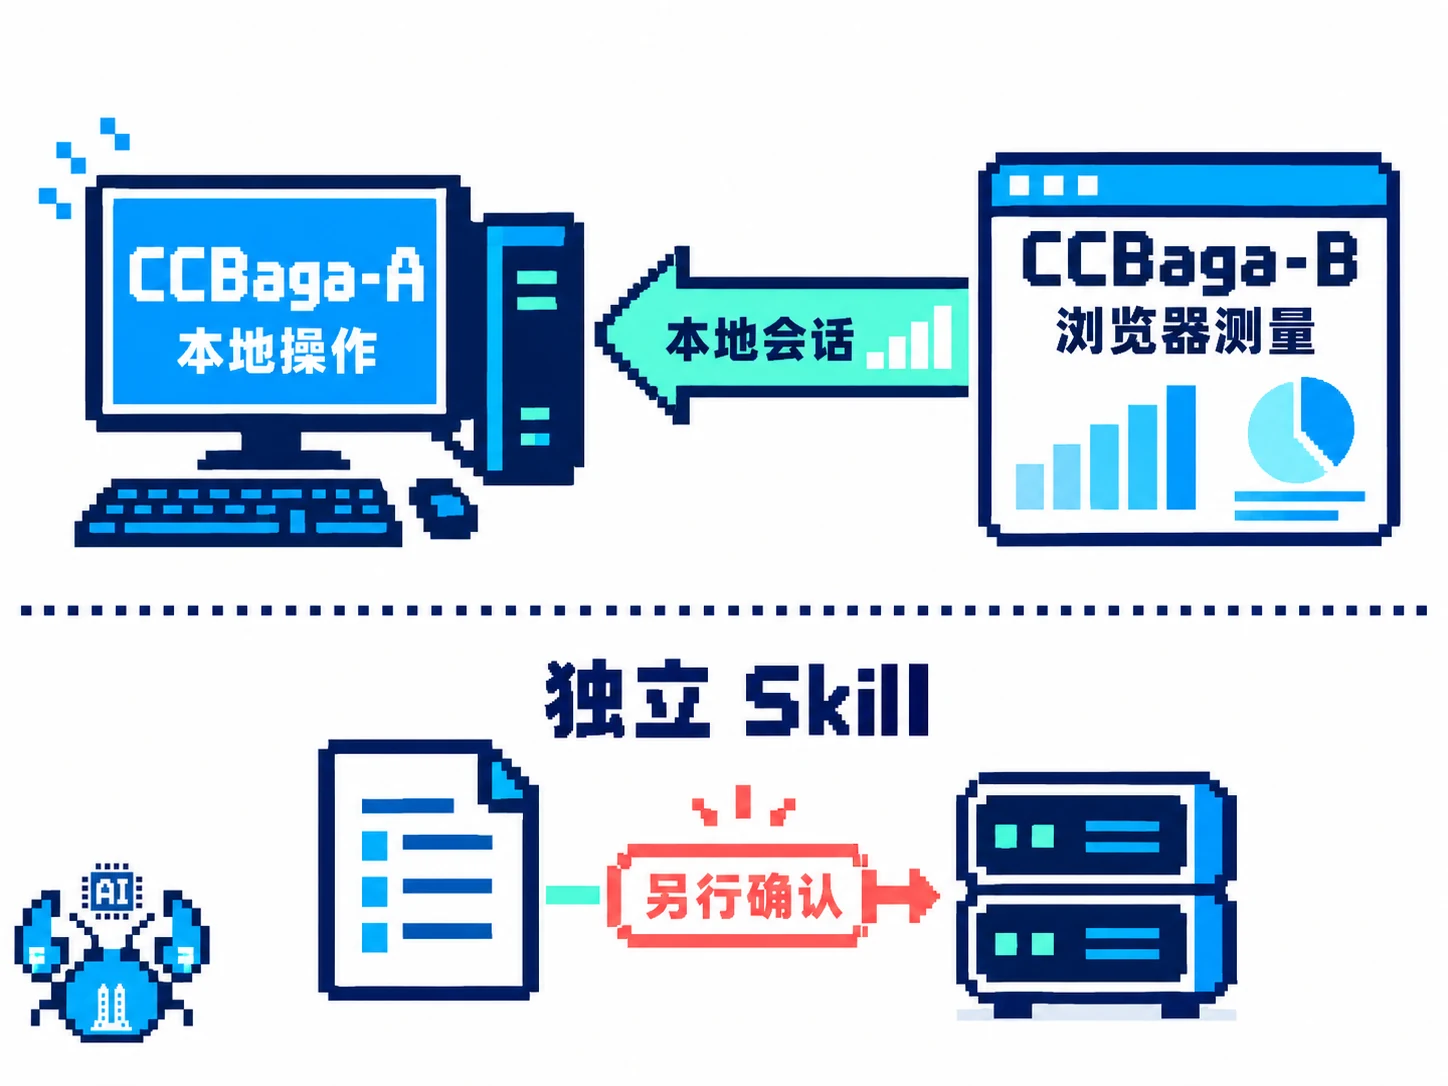
CCBaga-A:本地宿主
负责身份保存/切换、指定范围清理、系统设置与核验结果呈现。需要写入本地状态、停止相关进程或调整系统设置的操作,应先看预览与确认。UI 展示与原生执行分工,不意味着“所有读取都不涉及秘密”。
CCBaga-B:独立浏览器
使用独立资料目录并进行环境观测。测试页没有 Tauri 命令访问,通过带随机令牌的本地回环会话传回测量;这限制了测试页可调用的接口,但不保证浏览器、网页或同用户进程之间绝对隔离。实现边界见 原生安全说明。
Network Skill:独立授权的网络操作
桌面网络页提供入口和提示词,安装 Skill 与执行 VPS 部署是两件事。应用不收集 SSH 私钥,不等于使用 Skill 的 Agent 不会接触私密文件。 Skill 的流程涉及用户提供的连接资料、私有配置和 SSH;每次实际服务器变更仍应单独确认。
不要把私钥、代理密码或完整订阅地址贴到公开对话、截图与日志。优先由获授权的本地工具读取私密文件,并了解 Agent 的数据处理方式;“交给 AI 服务商处理”不是自动合规证明。本次仅研究,不执行该 Skill。见 Network Skill 文档。
身份切换:先保存与校验,再改工作区
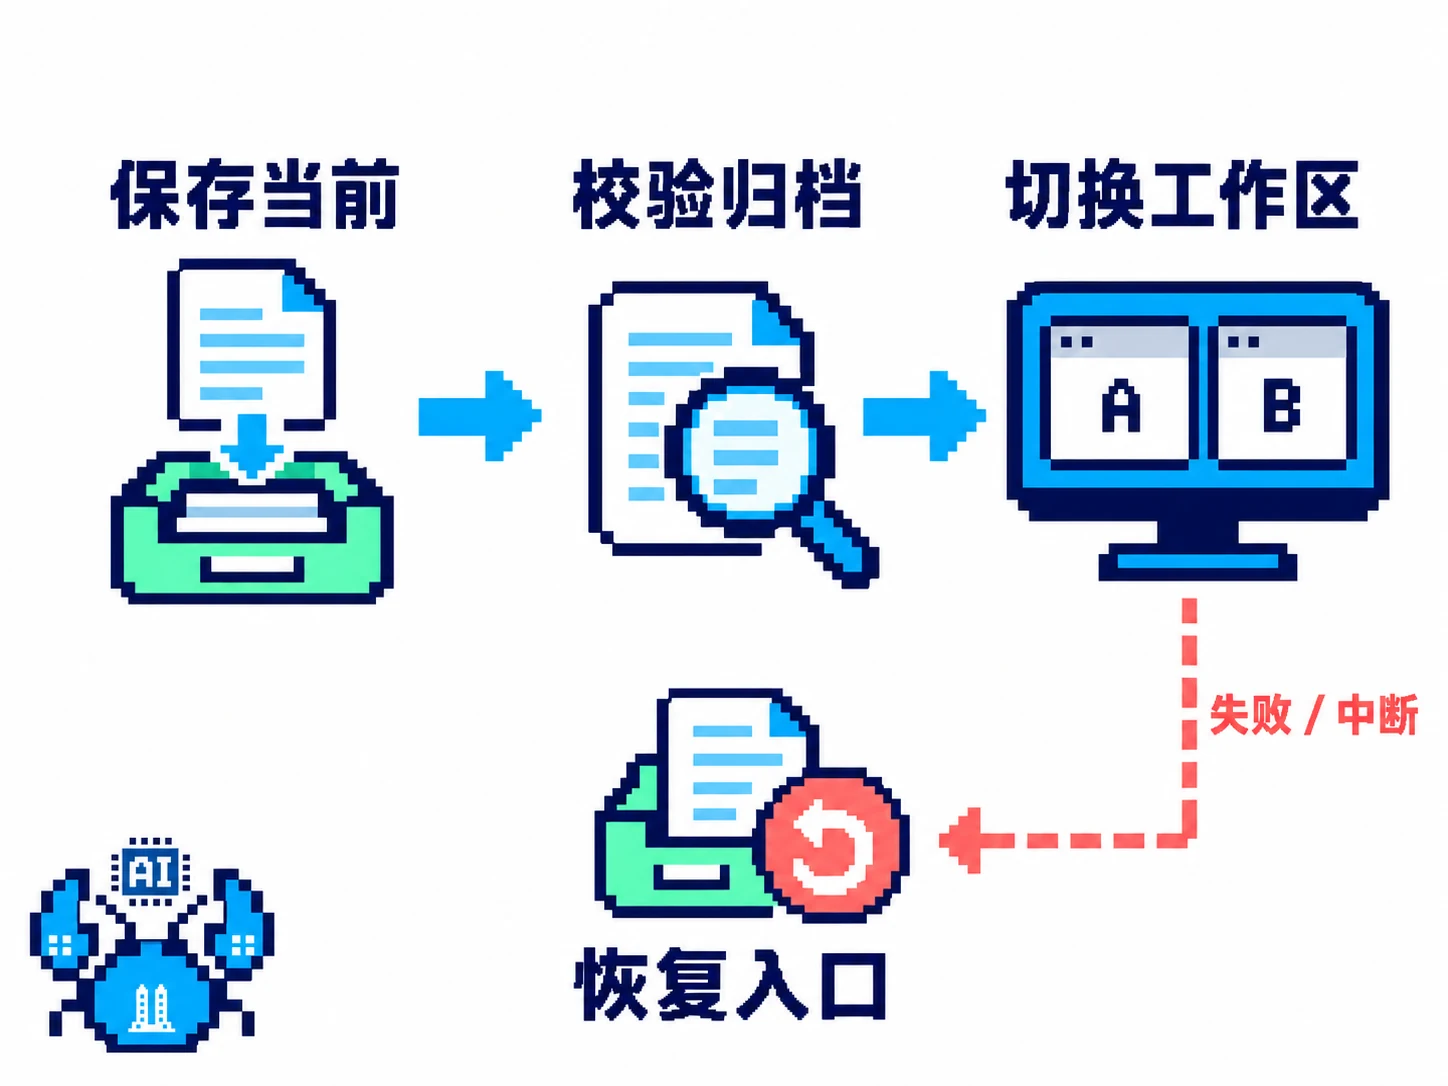
身份档案可以包含用户选择的登录材料、设置和历史数据,不是只保存一个账号昵称。保留策略决定哪些类别留在当前工作区、哪些随快照归档;实际项目源码目录不在其默认扫描范围,自定义配置目录也不会被一概自动切换。
文档描述的主线是:保存离开的状态,验证归档,再变更工作区;失败时回滚,中断时保留恢复状态。 SQLite 记录目录和恢复信息,加密 .baga 保存归档内容。应把这些视为需要验收的恢复设计,不能写成“永不丢数据”或所有异常都可自动恢复。账号本身仍可能因服务端失效而需要重新登录。见 身份存储说明。
原稿“钥匙串只读属性、从不读取密码内容”需要分操作纠正:普通显示/检测、残留扫描与用户确认后的身份归档不是同一路径;项目安全说明明确,macOS 身份保存可在原生层经确认读取默认登录凭据,避免经界面、命令参数或网络传输。不能把某个只读扫描的限制推广成整个工具的保证。
本地加密也不意味着对同用户程序或管理员绝对保密;应保护归档与本机密钥,不能把本地文件权限当成独立硬件隔离。
迁移不等于免登录
当前文档提供同操作系统之间的密码保护导出/导入,但浏览器网站登录、Cookie、密码和某些机器绑定状态不随可选指纹设置迁移。导入成功只是档案被接收,不代表目标设备已能登录;导入来源也必须可信,因为恢复后的第三方配置可能包含会执行的 hooks、插件或 MCP。限制同样见 身份存储与迁移文档。
环境核验:改设置与测结果分开
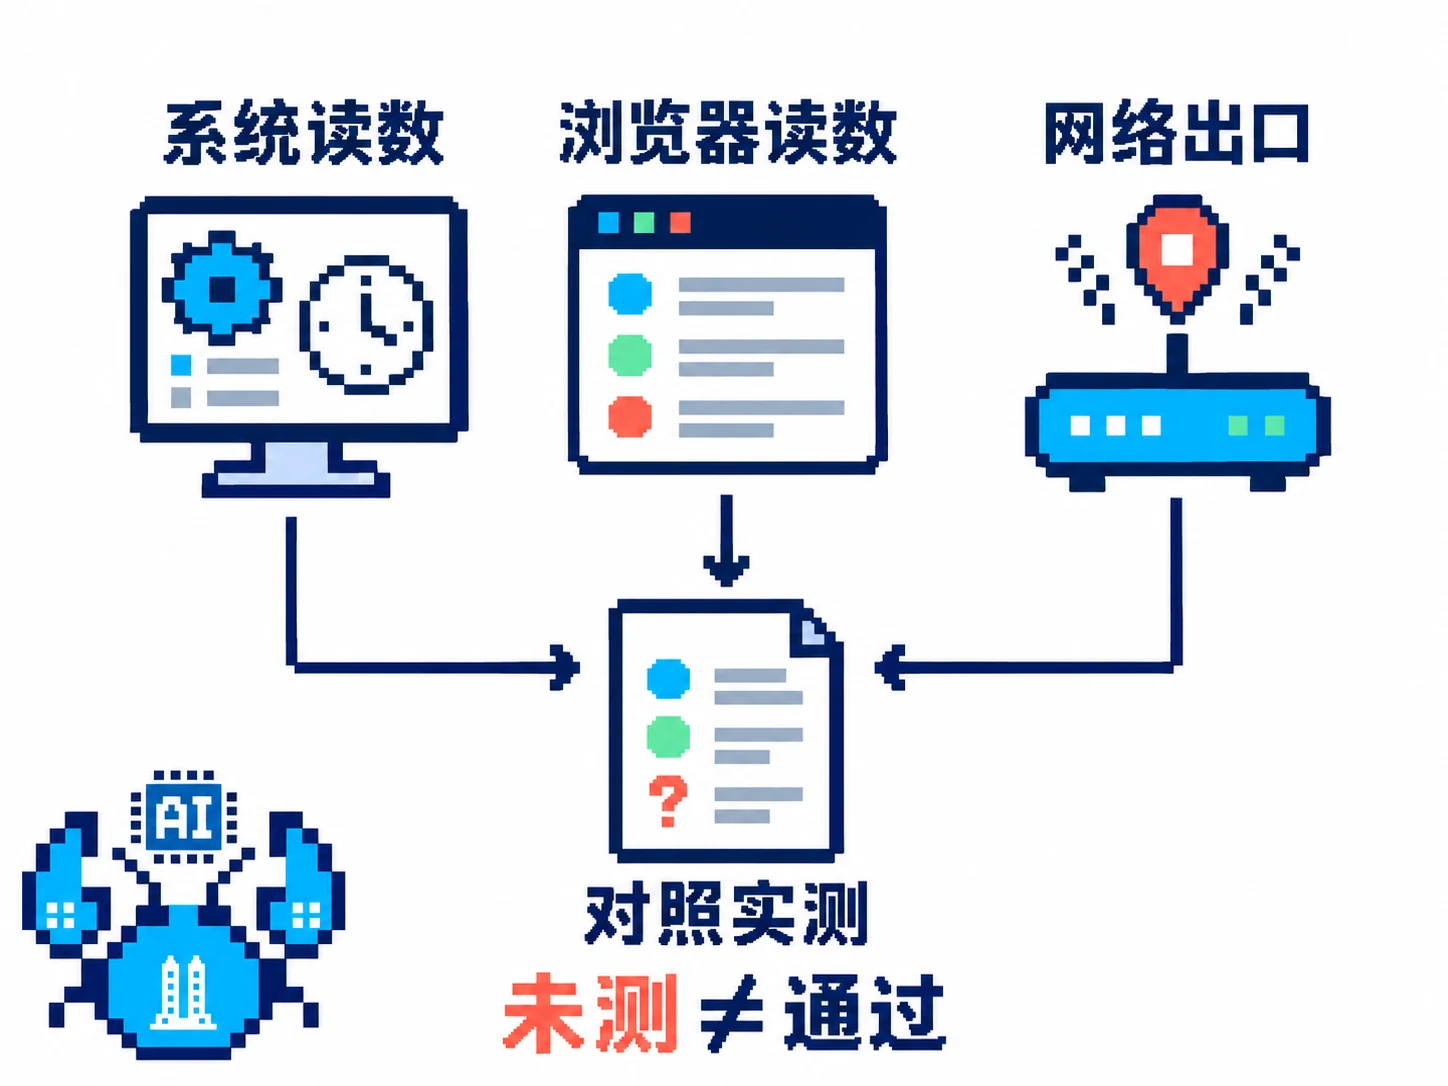
这是我认为最值得借鉴的设计:选择地区或写入设置,不直接当成验证成功。系统读数、浏览器实际读数和网络出口要分别观测,再解释不一致之处。
| 操作/读数 | 能说明什么 | 不能说明什么 |
|---|---|---|
| 修改时区、语言、地区 | 本机相关设置的变化 | 公网 IP 自动变化 |
| 浏览器指纹与重启 | 该浏览器所应用的配置 | 网站必定接受账号 |
| 出口信息查询 | 查询服务观察到的出口及估算位置 | 精确物理位置、所有流量都按预期走 |
| 核验页绿色结果 | 当时已测项目匹配且回报完整 | 匿名、无泄漏、不会被限制 |
| DNS/WebRTC 未核验 | 没有独立核验结果 | 默认通过 |
外部出口查询服务会看到请求出口 IP;浏览器、访问网站和第三方服务也有各自的数据处理行为。“宿主没有上传服务”不能概括成整个工作流零外连、零数据外发。核验边界见 使用指南 与 安全数据流说明。
清理:便利不应掩盖不可逆
需要清楚区分三件事:保存身份、只清缓存、清全部浏览器资料。 缓存清理保留登录和个人数据;全清理可能永久移除当前身份资料目录的密码、书签、历史、扩展和网站会话,并且不新增备份。直接删除当前身份或已存档卡片,也有各自范围和单独确认。
原稿将“不备份、不经过废纸篓、不提供撤回”称为“更专业”,这个判断应撤回。不可逆是风险属性,不是质量认证。操作前检查保存状态与范围,失败时也要保留部分完成的真实后果;普通文件删除不等于磁盘安全擦除。具体行为见 Usage guide。
测试:模拟 UI 与真实交付不是一回事
项目有虚构身份、mock Tauri IPC 和临时浏览器环境的测试设计。这适合检查导航、选择保留、切换、确认、恢复提示和双语交互;它不能替代真实钥匙串、桌面权限、实际账号、VPS 或 TUN 路由验证。测试边界见 tests 说明。
把普通 PR 检查与签名发布权限分开是值得参考的做法,但不能据此认定所有测试、安装包和安全审查已完成。依赖风险还应单独跟踪:项目安全页目前披露 Linux 依赖链存在需处理的上游风险,未发现应用调用路径不构成不可利用证明。本稿不将功能测试通过写成安全认证。
跨平台:支持范围要落到架构与安装包
| 平台 | 当前文档声明 | 应注意 |
|---|---|---|
| macOS | 12+、Apple Silicon;双应用 DMG | Intel Mac 不在支持范围;应用内更新与更新两应用不是同一动作 |
| Linux | x86_64;DEB/RPM/AppImage,另有 Arch 配方 | GTK 3、WebKitGTK 4.1 与发行版依赖要求;Linux ARM64 不在支持范围 |
| Windows | 10/11 x86_64,NSIS 含 A/B | 未做 Authenticode 签名;Windows ARM 不是原生目标 |
Windows 文档提醒 SmartScreen 或组织策略可能阻止安装;不要为了安装而关闭安全策略。下载校验、Tauri 更新包签名与 Authenticode 是不同机制。系统语言包、管理员策略等也需在目标机器验证。见 Windows 文档 与 Linux 文档。
浏览器引擎属于外部构建输入,但当前正式安装包包含伴生浏览器,不应写成每位用户都必须在运行时另行下载引擎;源码构建的 fetch 步骤与终端用户安装要分开。
用途声明、许可与上游条款分开看
作者的 Intended use 限定了其工具定位;它不是 Anthropic 的认证或授权函。MIT 文件针对项目原创代码,第三方引擎、组件、图标还有各自声明,不能用一个 badge 覆盖全部权利。
账号访问仍应核对适用的 Anthropic 官方条款 和服务规则。本地切换、改地区或换网络都不代替上游要求;遇到账号限制应使用官方申诉渠道,不把清理工具当作绕过限制的方法。这里仅澄清资料来源与使用边界,不作法律合规结论。
可借鉴的设计模式
- 按职责拆开宿主、测量页与远端部署,避免把权限混进一个“一键完成”。
- 预览影响后再确认;高权限与不可逆动作分别授权。
- 保存和校验先于工作区变更,恢复路径不覆盖原本要恢复的快照。
- 未知、未测、失败保持原样,不用绿色界面冒充验证。
- 界面语言与系统/浏览器语言分开,减少隐式副作用。
- 进度来自实际阶段与数量,不显示虚构百分比。
- 测试用隔离样本,真实平台与凭据操作另行验收。
我的判断
CCBaga 值得研究的是本地状态的可解释操作和可观测恢复,不是“替账号洗白”。它越能接触登录材料、浏览器资料和系统设置,使用前就越需要明确确认、备份、恢复和数据流。
我会先在不含真实账号的独立测试环境验证保存、恢复和核验结果,再决定是否处理实际资料。Network Skill 按额外项目看待,不为本地清理顺带开通服务器权限。
核查口径
本次逐篇阅读原稿,核对一手 README、身份存储、使用指南、安全说明、平台文档与许可;仓库基准为 bdfb90ceadfc5fae6772ffff597bddecb0b73cc3。原稿完整保留,未安装运行 CCBaga、未读取钥匙串或真实账号、未执行清理或远端部署。图片是机制示意,不是产品截图;文档声明不冒充本次实测。